Aldebarane
Prendre rendez-vous

Conseil en cybersécurité · TPE, PME, ETI

Un RSSI à temps partagé pour sécuriser votre PME, sans recruter à plein temps. A part-time CISO to secure your business, without a full-time hire.

Aldebarane prend en charge la sécurité de l'information de votre entreprise : gouvernance, analyse des risques, conformité, sensibilisation et pilotage au quotidien, du guide d'hygiène de l'ANSSI à ISO 27001 en passant par NIS 2. Un interlocuteur unique, certifié, quelques jours par mois. Aldebarane takes ownership of your company's information security: governance, risk analysis, compliance, awareness and day-to-day steering, from the ANSSI hygiene guide to ISO 27001 by way of NIS 2. One certified point of contact, a few days a month.

27001Lead Implementer certifié
27005Risk Manager certifié
EBIOS RMMéthode ANSSI
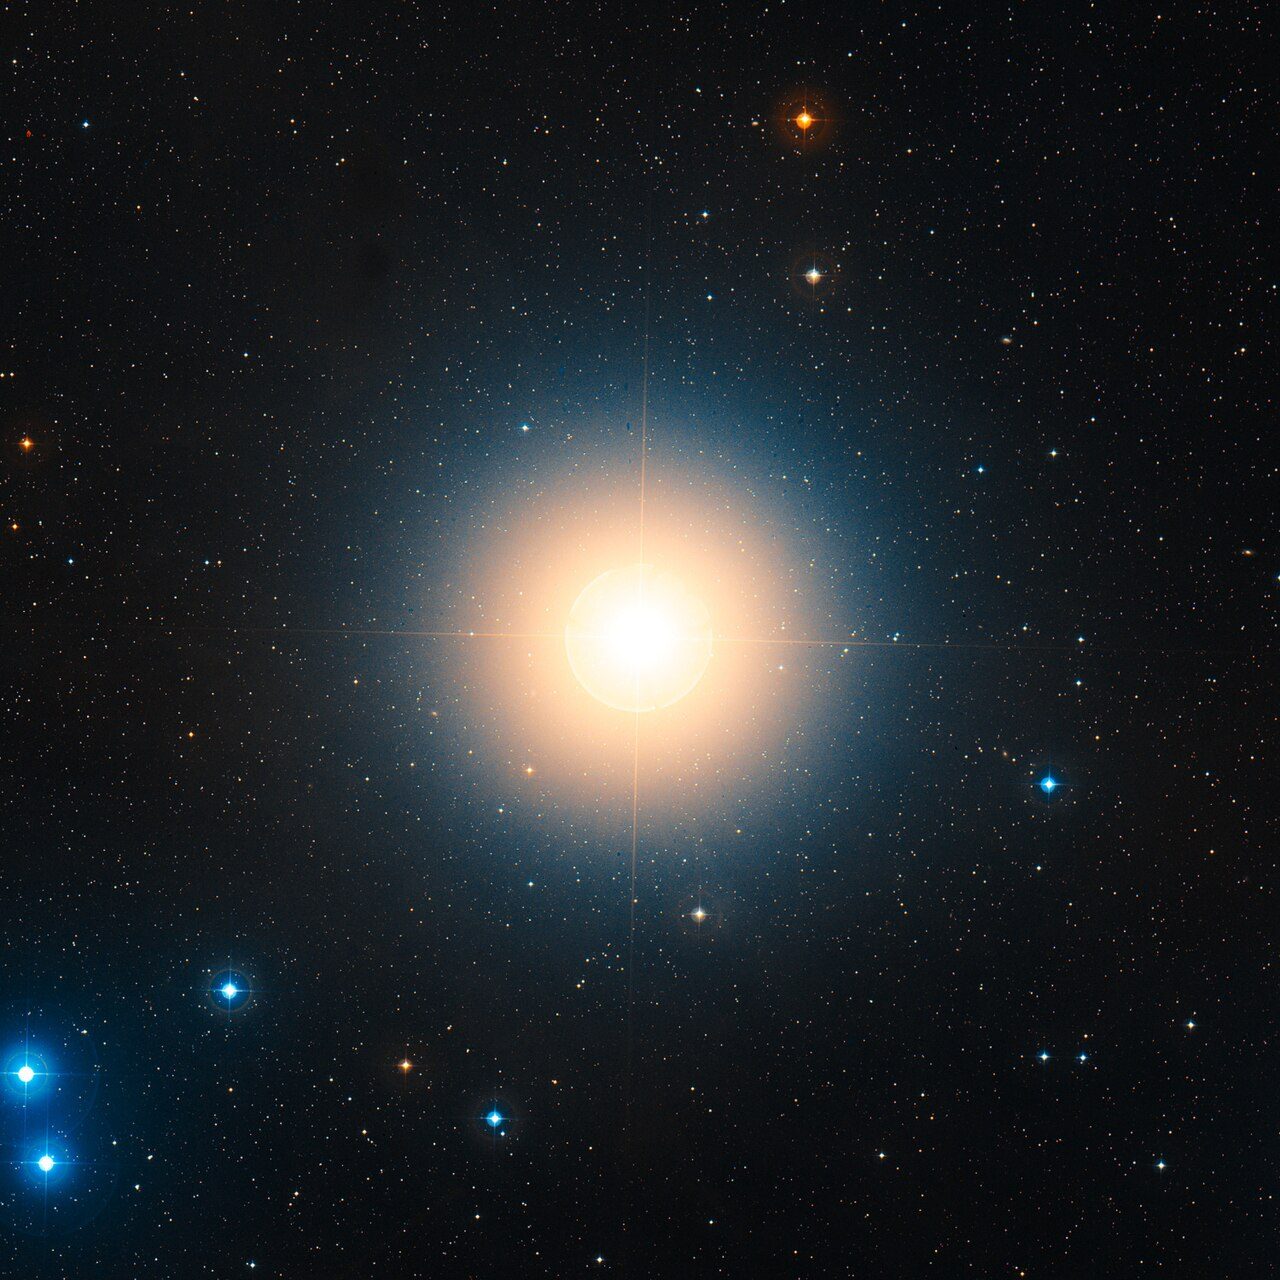
Aldebaran, étoile géante orange de la constellation du Taureau

Pourquoi un RSSI à temps partagé

Avec NIS 2, les TPE et PME ont les mêmes obligations que les grands groupes, pas les mêmes moyens. With NIS 2, small and mid-sized businesses face the same obligations as large groups, with a fraction of the resources.

01

Le bon niveau de compétenceThe right level of expertise

Un profil senior, certifié sur les référentiels de référence (ISO 27001, ISO 27005, EBIOS RM), que vous n'auriez pas à occuper à plein temps.A senior profile, certified on the reference standards (ISO 27001, ISO 27005, EBIOS RM), that you would not need to keep busy full time.

02

Un coût prévisibleA predictable cost

Un forfait mensuel pour un nombre de jours défini, ajustable selon vos projets, vos audits et vos échéances réglementaires, NIS 2 en tête.A monthly retainer for an agreed number of days, adjusted to your projects, audits and regulatory deadlines, NIS 2 first among them.

03

Une fonction, pas seulement des outilsA role, not just tools

Votre prestataire IT installe et administre. Le RSSI décide des priorités, arbitre les risques et rend compte à la direction, comme NIS 2 l'exige. Les deux sont nécessaires.Your IT provider installs and administers. The CISO sets priorities, arbitrates risk and reports to management, as NIS 2 requires. You need both.

Services

Tout le périmètre d'un RSSI, dimensionné pour une TPE ou une PME.The full scope of a CISO, sized for a small or mid-sized business.

De l'état des lieux à l'animation dans la durée, au niveau d'exigence qui vous correspond : les 42 mesures du guide d'hygiène de l'ANSSI pour démarrer, NIS 2 si vous y êtes soumis, ISO 27001 si vos clients l'attendent. Chaque mission démarre par un diagnostic et se pilote avec un plan d'action partagé.From the initial assessment to long-term steering, at the level that fits you: the 42 measures of the ANSSI hygiene guide to start, NIS 2 if it applies to you, ISO 27001 if your customers expect it. Every engagement starts with a diagnostic and is run through a shared action plan.

Gouvernance & politique de sécuritéGovernance & security policy

PSSI, chartes, rôles et responsabilités, comité sécurité, indicateurs pour la direction et formation des dirigeants exigée par NIS 2.Security policy, charters, roles and responsibilities, security committee, board-level indicators and the management training NIS 2 requires.

NIS 2 · ISO 27001 · ISO 27002

Analyse des risquesRisk analysis

Cartographie des actifs, scénarios de menace, évaluation et plan de traitement avec la méthode EBIOS Risk Manager ou ISO 27005.Asset mapping, threat scenarios, assessment and treatment plan using EBIOS Risk Manager or ISO 27005.

EBIOS RM · ISO 27005

Conformité réglementaireRegulatory compliance

NIS 2 en priorité : êtes-vous une entité essentielle ou importante ? Analyse d'écart, feuille de route, preuves. Également RGPD, DORA et exigences de vos clients et assureurs.NIS 2 first: are you an essential or important entity? Gap analysis, roadmap, evidence. Also GDPR, DORA and customer or insurer requirements.

NIS 2 · RGPD · DORA

Mise en place d'un SMSIISMS implementation

Accompagnement vers la certification ISO 27001 : périmètre, déclaration d'applicabilité, documentation, audit interne, préparation de l'audit.Support towards ISO 27001 certification: scope, statement of applicability, documentation, internal audit, audit readiness.

ISO 27001

Audit & plan d'actionAssessment & action plan

État des lieux selon le guide d'hygiène de l'ANSSI, revue de configuration (M365, réseau, serveurs, postes), priorisation des mesures selon le risque et le budget.Assessment against the ANSSI hygiene guide, configuration review (M365, network, servers, endpoints), measures prioritised by risk and budget.

ANSSI · CIS Controls

Gestion des incidents & continuitéIncident management & continuity

Procédures de réponse à incident, notification à l'ANSSI sous 24 h et 72 h prévue par NIS 2, exercices de crise, plan de continuité et de reprise, sauvegardes testées.Incident response procedures, the 24 h / 72 h ANSSI notifications NIS 2 provides for, crisis exercises, continuity and recovery plans, tested backups.

NIS 2 · PCA · PRA

Sensibilisation des équipesTeam awareness

Sessions courtes et concrètes, campagnes de phishing simulé, kit d'accueil des nouveaux arrivants.Short, practical sessions, simulated phishing campaigns, onboarding kit for new hires.

Phishing · Hygiène

Fournisseurs, clients & assureursVendors, customers & insurers

Évaluation des sous-traitants (sécurité de la chaîne d'approvisionnement au sens de NIS 2), clauses de sécurité, réponses aux questionnaires de vos clients et des cyber-assurances.Vendor assessments (supply-chain security as NIS 2 defines it), security clauses, answers to customer and cyber-insurance questionnaires.

NIS 2 · Audit fournisseurs

Méthode

Trois étapes, un seul interlocuteur.Three steps, one point of contact.

1

DiagnosticDiagnostic

Entretiens avec la direction et l'IT, revue des pratiques et des contrats, positionnement vis-à-vis de NIS 2, premier niveau d'analyse de risques. Vous recevez un rapport lisible par un dirigeant.Interviews with management and IT, review of practices and contracts, NIS 2 positioning, first-level risk analysis. You receive a report written for a business owner.

2 à 4 jours
2

Feuille de routeRoadmap

Un plan d'action priorisé sur 12 mois, aligné sur les mesures NIS 2 : quoi faire d'abord, pour quel budget, avec quel résultat attendu. Validé avec vous.A prioritised 12-month action plan, aligned with the NIS 2 measures: what to do first, for what budget, with what expected outcome. Agreed with you.

1 à 2 jours
3

Pilotage dans la duréeOngoing steering

Des jours fixes chaque mois pour avancer sur le plan, animer le comité sécurité, répondre à vos clients et assureurs, et vous tenir informé.Fixed days each month to deliver the plan, run the security committee, answer your customers and insurers, and keep you informed.

1 à 4 jours / mois

Certifications

Certifié sur les référentiels qui structurent la sécurité d'une PME, du guide d'hygiène de l'ANSSI à ISO 27001.Certified on the frameworks that structure SMB security, from the ANSSI hygiene guide to ISO 27001.

  • 27001
    ISO/IEC 27001 Lead ImplementerConception, mise en œuvre et pilotage d'un système de management de la sécurité de l'information.
  • 27005
    ISO/IEC 27005 Risk ManagerAppréciation et traitement des risques de sécurité de l'information selon la norme internationale.
  • RSSI
    RSSI certifiéFonction de responsable de la sécurité des systèmes d'information : gouvernance, pilotage, conformité et relation avec la direction.
  • EBIOS
    EBIOS Risk ManagerMéthode d'analyse de risques de l'ANSSI, adaptée aux menaces ciblées et aux chaînes de sous-traitance.
  • AUDIT
    Auditeur cybersécurité de fournisseursAudit cybersécurité des fournisseurs : préparation, conduite, rapport, suivi des plans de remédiation sur tout le cycle de vie du prestataire.
HS2

Les cinq certifications ont été obtenues auprès de HS2, organisme de formation spécialisé en sécurité des systèmes d'information.All five certifications were earned at HS2, a French training body specialising in information systems security.

À propos

Un consultant indépendant, pas un cabinet. Vingt ans de terrain, côté sécurité et côté infrastructure.An independent consultant, not a firm. Twenty years in the field, on both the security and the infrastructure side.

Aldebarane

Société de conseil en cybersécurité, créée en 2023, portée par un consultant de plus de 20 ans d'expérience.

Rôle
RSSI à temps partagé
Expérience
20+ ans, cybersécurité et infrastructure
Références
Clients du CAC 40, du SBF 120 et PME
Intervention
Sur site ou à distance, partout en France
Langues
Français, anglais
Référentiels
Guide d'hygiène ANSSI · NIS 2 · ISO 27001 / 27005 / 27031 · EBIOS RM · NIST CSF · RGPD

Aldebarane est une société unipersonnelle créée en 2023. Vous traitez directement avec la personne qui fait le travail : pas d'avant-vente, pas de junior envoyé en mission, pas de rapport de 80 pages que personne ne lit.Aldebarane is a one-person company founded in 2023. You deal directly with the person doing the work: no pre-sales, no junior sent on site, no 80-page report nobody reads.

Le parcours. RSSI à temps partagé d'une PME d'une trentaine de personnes (audit selon le guide d'hygiène de l'ANSSI, PSSI, RGPD, sécurisation M365 et des postes, préparation NIS 2) et assistant RSSI d'un groupe industriel du SBF 120 (plan de reprise après ransomware selon ISO 27031, exercices de crise, sécurisation des sauvegardes). Auparavant : architecte et responsable d'exploitation de datacenters pour des groupes internationaux, change et incident manager, consultant en supervision, ingénieur systèmes et réseaux, développeur, et fondateur d'une société d'accompagnement numérique de TPE et PME.Background. Part-time CISO of a 30-person SMB (ANSSI hygiene-guide audit, security policy, GDPR, M365 and endpoint hardening, NIS 2 readiness) and deputy CISO of an SBF 120 industrial group (ransomware recovery plan to ISO 27031, crisis exercises, backup hardening). Before that: datacenter architect and operations manager for international groups, change and incident manager, monitoring consultant, systems and network engineer, developer, and founder of a digital services company for small businesses.

Pour qui ? Les TPE, PME et ETI de 1 à 500 personnes qui doivent répondre à une exigence client, se mettre en conformité avec NIS 2, préparer une certification, ou simplement reprendre le contrôle après un incident.Who is it for? Businesses of 1 to 500 people that need to meet a customer requirement, comply with NIS 2, prepare for a certification, or simply regain control after an incident.

Comment ? En parlant à chacun dans sa langue. Dirigeants : risques, coûts, décisions. Prestataire ou équipe IT : configuration, architecture, exploitation, car ce sont des métiers que nous avons exercés. Développeurs : sécurité dans les projets et le code. Votre prestataire IT reste votre partenaire ; nous cadrons avec lui les mesures techniques.How? By speaking everyone's language. Executives: risk, cost, decisions. IT team or provider: configuration, architecture, operations, because we have done those jobs. Developers: security in projects and code. Your IT provider remains your partner; we scope the technical measures with them.
Contact

Parlons de votre situation.Let's talk about your situation.

Un premier échange de 30 minutes, gratuit et sans engagement, pour comprendre votre contexte et voir si un RSSI à temps partagé est la bonne réponse.A free, no-commitment 30-minute first call to understand your context and see whether a part-time CISO is the right answer.

  • Où en êtes-vous aujourd'hui ?
  • Êtes-vous concerné par NIS 2, et à quelle échéance ?
  • Combien de jours par mois seraient utiles ?
Prendre rendez-vous Réponse sous 24 h ouvrées.